

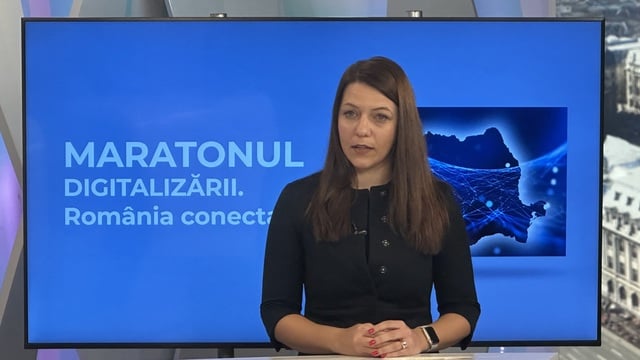
Utilizarea instrumentelor de inteligență artificială implică riscuri semnificative de expunere a datelor confidențiale, conform avertismentului oferit de Diana Alisa Pașavel, expert în cadrul DNSC. În cadrul evenimentului Maratonul digitalizării, organizat de Profit.ro, specialistul a subliniat necesitatea unei evaluări riguroase înainte de a furniza orice informație către serviciile externe de AI. Riscul este major deoarece utilizatorii pot transmite date sensibile companiilor care administrează aceste servicii, fără a cunoaște modul de prelucrare.
Diana Alisa Pașavel propune un filtru de verificare simplu: utilizatorii ar trebui să se întrebe dacă ar acorda acele date unei alte companii. Dacă răspunsul este negativ, informația nu trebuie încărcată în niciun sistem de inteligență artificială. Expertul a menționat că adoptarea oficială a tehnologiei în cadrul organizațiilor nu garantează siguranța, deoarece angajații pot folosi instrumente AI individuale pentru a-și simplifica munca, introducând astfel informații de serviciu în platforme externe.
Pentru protecția datelor, recomandarea DNSC este ca informațiile personale să fie anonimizate înainte de orice interacțiune cu AI-ul. Date precum CNP-ul, detaliile bancare sau datele de identificare ale altor persoane nu trebuie furnizate fără garanții clare de protecție. Diana Alisa Pașavel a exemplificat faptul că un utilizator poate folosi AI pentru a compune un e-mail, dar trebuie să evite utilizarea numelor reale, preferând formulări generice pentru a păstra anonimitatea.
O altă problemă critică este lipsa controlului asupra datelor după transmiterea lor către furnizorii de AI. Utilizatorii nu pot verifica dacă informațiile au fost eliminate complet sau dacă sunt folosite pentru antrenarea modelelor, deoarece politicile variază de la un serviciu la altul. Pentru companiile care gestionează date sensibile, o soluție de siguranță este implementarea unor sisteme AI locale, care permit controlul strict asupra accesului și asupra infrastructurii de stocare.
În ceea ce privește securitatea conturilor, Diana Alisa Pașavel recomandă utilizarea unor parole diferite pentru fiecare serviciu și evitarea datelor personale, precum data nașterii, în compoziția acestora. Pentru a gestiona parolele complexe, specialistul recomandă utilizarea unui manager de parole, care permite logarea unică cu o parolă complexă și autentificare în mai mulți factori. Această metodă asigură protecția împotriva atacurilor de tip phishing, care devin tot mai convingătoare prin eliminarea greșelilor gramaticale.
Securitatea cibernetică rămâne o prioritate constantă în mediul digitalizat, necesitând atât atenție individuală, cât și măsuri organizatorice. Organizațiile pot organiza exerciții de simulare a atacurilor de phishing pentru a instrui angajații fără a îi sancționa. În cazul unui incident de securitate, este esențial ca utilizatorii să raporteze rapid evenimentul către DNSC, utilizând platforma națională de raportare a incidentelor de securitate cibernetică pentru a limita efectele atacului.